אז מה אפשר לעשות עם מידע שנפל ממשאית? מחשבות בגלל מיטב טרייד
0.
בסוף השבוע היה אירוע אצל אחד מהספקים החיצוניים שנותן למיטב-טרייד, חברת מסחר בשוק ההון, שירותים. במסגרת האירוע הזה נחשפו פרטים שכוללים שמות, מספרי זהות, מספרי חשבון בנק ומספרי טלפון של כ-3,000 לקוחות, ונשלחו הודעות SMS עם קוד חד-פעמי כנסיון לדוג התחברות לחשבון. על כמה שיטת ההתחברות באמצעות SMS בלבד היא שיטה גרועה צייצתי כבר, זכיתי לחשיפה והכל בסדר. אבל עכשיו בוא נדבר על מה אפשר לעשות עם המידע שנפל מהמשאית, סליחה, הגיע לידי התוקפים.

1.
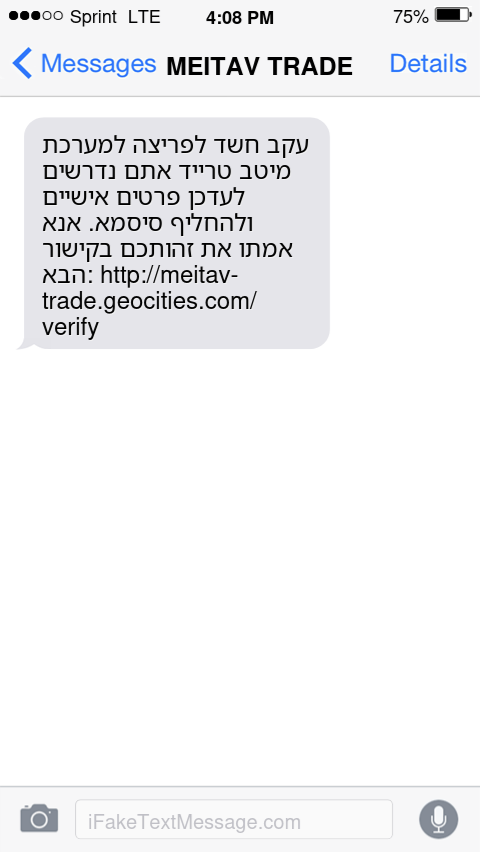
העולם מלא באנשים ש"אין להם מה להסתיר". העולם גם מלא באנשים שכשאין להם מה להסתיר חטפו נבוט בראש עם המציאות. בואו נניח שאתם אנשים לא הגונים במיוחד, ושקיבלתם גישה למאגר המידע שנפל ממשאית. מה אתם יכולים לעשות איתו? ובכן, בשלב הראשון, יש לכם קבוצה של שלושת אלפים אנשים שאתם יודעים שהם לקוחות של מיטב טרייד. זה אומר שבכל אחד מהחשבונות יש לפחות 5,000 ש"ח (הסכום המינימלי לפתיחת חשבון), ויש לכם את המספר הסלולרי שלהם. אתם יכולים כמובן להתחזות למיטב טרייד. בואו נתחיל עם הפירות שכמעט נפלו מהעץ, אלה שאפילו המצביעים של בנימין נתניהו יצליחו לקטוף. שלב ראשון, שולחים SMS לאתר מזויף שבו פשוט דגים מספרי אשראי, למה? כי האנשים מספיק מטומטמים כדי ללחוץ על הקישור. עלות שליחת 3,000 SMSים? 30 שקלים. הרווח מגניבה של חמישה כרטיסי אשראי? 30,000 שקלים. רווח נקי.
2.
טוב, נו, נותרו 2,995 קורבנות שלא נפלו בפח. מה אפשר לעשות איתם? ובכן, לחץ ונציג טלפוני. זה כבר יקר יותר. אבל אפשר גם עם AI. מתקשרים לכל אחד מהאנשים ואומרים משהו כמו "שלום, מדברים ממיטב טרייד. היה לנו אירוע אבטחה לאחרונה. אנחנו מתקשרים כדי לעזור לאנשים שאולי נכוו או מפחדים להשתמש ורצינו לעזור לכם לאבטח את החשבון" (בוא נקווה ש-99% מהאנשים ינתקו מיד, כלומר 30 אנשים ישארו על הקו). אז עושים את מה שישראלים כל כך אוהבים לעשות, לעקוף את אמצעי האבטחה המקובלים. הנציג עושה את הפאשלה הידועה: הוא שולח לכם קוד ומבקש שתקריאו אותו. וכאן, הנציג מבקש להתחבר בשמכם, שולח לכם את הקוד בזמן שהוא בשיחה איתכם ואז אתם מקריאים לו כי אתם חושבים שהוא שלח את הקוד כדי לאמת, כשבפועל הוא פשוט עשה לוגין בשמכם. עכשיו נכון, הוא כנראה לא יצליח למשוך את הכסף שלכם ממיטב טרייד בשלב הזה. מה הוא כן יכול לעשות? להריץ מניות עם החשבון או לקנות מניות שהוא מריץ. עלות? 10-20,000 ש"ח. רווח? כחצי מיליון ש"ח.
3.
לא מספיק טוב? סבבה. בואו נתקדם. עכשיו מגיע הLong con. יש לך רשימה. אתה יכול להעלות אותה לפייסבוק, ולהגיד לו להציג פרסומות לאנשים האלה. כאן אתה יודע שיש אנשים שסוחרים במניות. מכאן הדרך להשפיע עליהם, לדחוף להם ידיעות מזויפות, קלה יותר. אפשר להריץ מניה ספציפית או לנסות לקדם הונאה רצינית יותר. אפשר להריץ הונאות קשות, כאלה שמכוונות לקהל הספציפי של משקיעים, כולל לפתוח עמודים מתחזים למיטב טרייד, כולל להציג סרטוני AI עם דיוויד שווימר, להתחיל הונאות מסובכות. הרי, יש לי רשימה איכותית של אנשים עם כסף.
4.
וכאן מגיע מפתח הצינורות. ובכן, יש לך רשימה מאוד איכותית של 3,000 אנשים. אם אתה ממש עבריין, אתה יודע שזו אינדיקציה שיש להם כסף. אתה לעשות קצת עבודת מודיעין, לבדוק מי מהם הוא הכי "איכותי" ולהגיע אליהם הביתה עם מפתח צינורות. להרביץ לדלת ולכל מי ששם עד שהם ישלמו. כי אתה עבריין, וזה לא שהמשטרה בישראל ממש תעשה משהו. היא עסוקה בלהזמין לחקירה אנשים שצילמו סרטונים, לא כאלה שבאמת מסכנים את הציבור. אני מזכיר: הכלל הוא פשוט. אם יש לך כסף, אתה לא רוצה שאחרים ידעו כמה יש לך. נכון, יש הרבה מאגרים ציבוריים שיכולים לאפשר לדעת כמה כסף יש למישהו. אבל אם אתה יודע שלשכן שלך יש כמה מאות אלפי שקלים בחשבון הטרייד שלו, אתה אולי תסתכל עליו אחרת כשהוא מבקש כוס סוכר, או כשהוא צריך טובה של לאסוף ילד מהגן.
5.
אה, ואז מגיעים הקטעים ה"רכים". הרשימות האלה, מה לעשות, כמו כל רשימה בישראל, יגיעו איכשהוא למשווקים. לגיטימיים יותר, פחות, זה לא משנה. בין אם זה בית השקעות שיתחיל להתקשר אלייך ולהטריד אותך תוך שהוא אומר "היי, אני יודע שיש לך חשבון במיטב טרייד, בוא תעבור אליי ותקבל X" ובין אם זו שיחה לגיטימית פחות. תניחו הטרדה.
6.
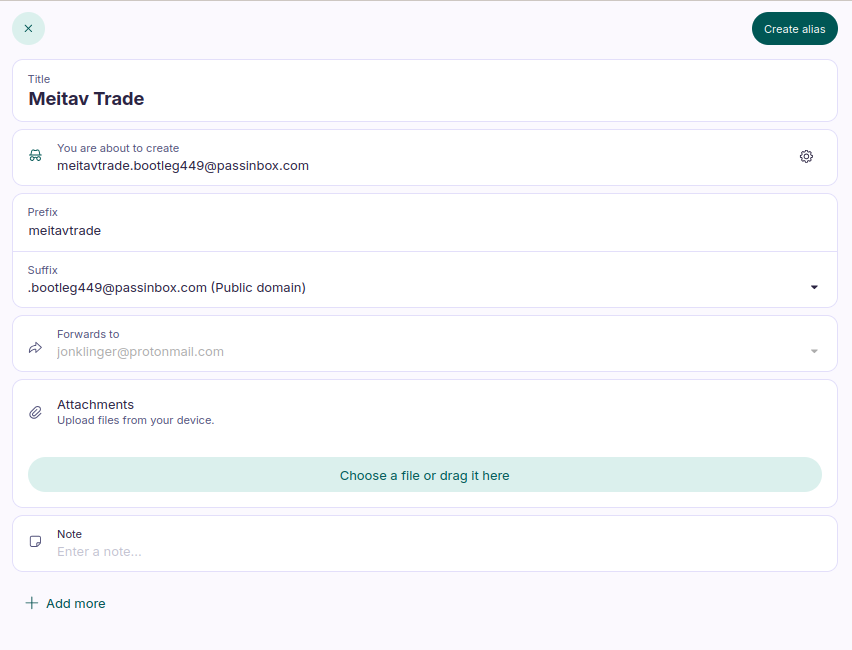
אז מה לעשות? ספציפית? אם הייתם ברשימה אז הדבר העיקרי הוא להזהר עכשיו יותר, לא שלא הייתם צריכים להיות זהירים קודם. אבל, בלי קשר, יש פוסט שלי על איך להגביר את הפרטיות. בנקודות: (1) תחזיקו מספר טלפון שמיועד רק לנותני שירותים ולא לחברים או עבודה. כך תדעו אם המידע דלף. כמעט ולא עולה כסף להחזיק קו כזה בשירות חיצוני. לי יש את Zadarma. אם תרשמו דרך הלינק שלי אני אקבל כמה אגורות על זה כקרדיט; (2) מייל. לשירותים כמו Proton (מומלץ בלי קשר) יש אפשרות לייצר כתובות מייל חד-פעמיות. מה זה אומר? נרשמתם לשירות מסוים? ביקשו מכם כתובת מייל? איך תדעו אחר כך אם הפרטים שלכם דלפו? ובכן, אתם יכולים לדעת את זה. הם מייצרים לכל חשבון כתובת מייל חד-פעמית, לשימוש רק עבורו; (3) לא לתת פרטים לאף אחד שהתקשר אליכם. מישהו הזדהה בתור הבנק? מעולה. חייגו בחזרה למספר של הבנק באתר האינטרנט של הבנק, לא למספר שחייגו מכם. בכלל, אם מישהו מנסה להתקשר ולמכור, לא לענות; (4) להעדיף שירותים שיש להם אבטחה מוגברת. נכון, בישראל זו בעיה כי כל השירותים משתמשים בשיטה המעפנה של "תן מספר זהות וטלפון ונשלח לך קוד לטלפון", אבל אם יש שירות שמאפשר Passkey, להעדיף אותו. כך גם עם שירותים שנותנים אימות-דו שלבי; (5) עקבו בצורה קבועה על אירועי אבטחה. תבדקו מה קורה אצל נותני השירותים שלכם. אל תקחו כמובן מאילו שידווחו לכם אם קרה משהו.